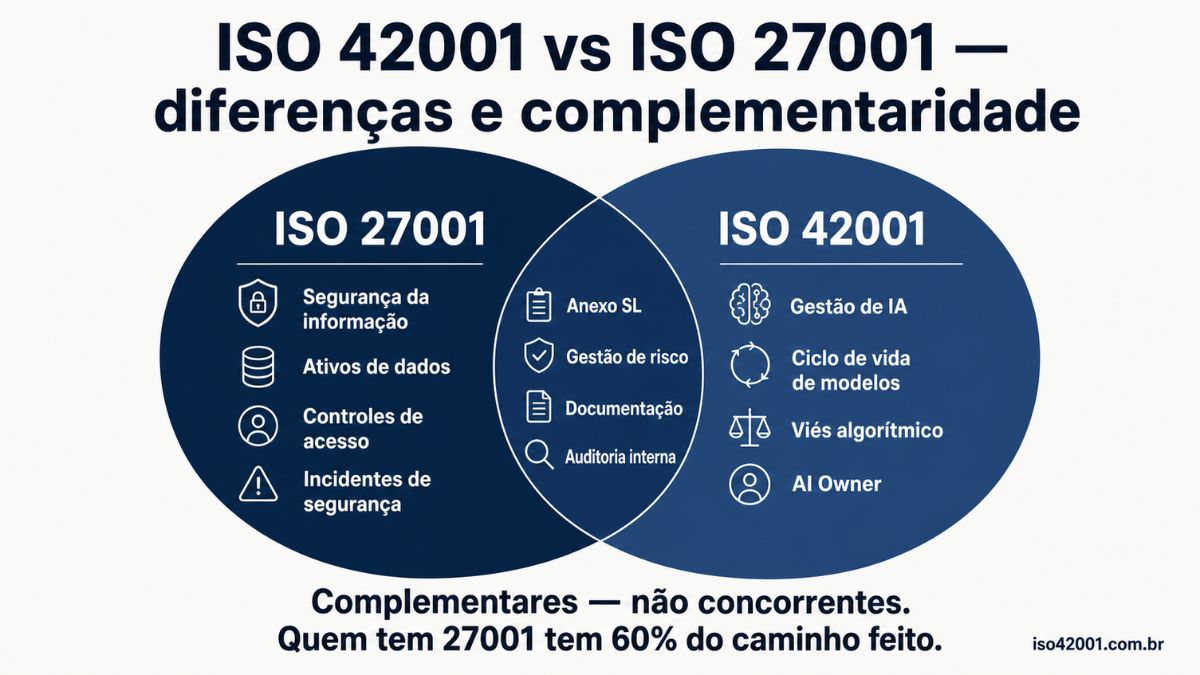
| Aspecto | ISO 42001 | ISO 27001 |
|---|---|---|
| Foco | Governança de sistemas de IA | Segurança da informação |
| O que protege | Indivíduos afetados por IA + organização | Ativos de informação da organização |
| Riscos cobertos | Viés, opacidade, alucinação, drift, dependência | Confidencialidade, integridade, disponibilidade |
| Estrutura | HLS (cláusulas 4–10) | HLS (cláusulas 4–10) + Anexo A |
| Ciclo de vida | Ciclo de vida completo de sistemas de IA | Ciclo de vida de ativos de informação |
| Auditoria interna | Obrigatória (cl. 9.2) | Obrigatória (cl. 9.2) |
| Revisão direção | Obrigatória (cl. 9.3) | Obrigatória (cl. 9.3) |
O que a ISO 27001 NÃO cobre e a ISO 42001 cobre
A ISO 27001 é sobre proteger a organização contra riscos de segurança — acesso não autorizado, vazamento de dados, indisponibilidade de sistemas. Ela não foi projetada para cobrir riscos específicos de IA:
Viés algorítmico
Um modelo de crédito que discrimina sistematicamente um grupo demográfico não é um risco de segurança da informação — é um risco de governança de IA. A ISO 27001 não exige avaliação de viés; a ISO 42001 exige.
Explicabilidade e transparência
A LGPD art. 20 exige que decisões automatizadas sejam explicáveis. A ISO 27001 não trata disso. A ISO 42001 cobre explicitamente requisitos de transparência para os afetados pelos sistemas de IA.
Model drift e degradação de performance
Um modelo de manutenção preditiva que perde acurácia ao longo do tempo é um risco operacional, não de segurança. A ISO 42001 exige monitoramento contínuo da performance dos modelos em produção.
Supervisão humana
A ISO 42001 exige que organizações definam quais decisões de IA requerem supervisão humana e como essa supervisão é implementada — requisito ausente da ISO 27001.
O que se sobrepõe (e como reutilizar)
Por ambas usarem a estrutura HLS, os seguintes elementos são substancialmente reutilizáveis:
Recomendação: ordem de implementação
Para empresas que ainda não têm nenhuma das duas normas:
Qual é o seu ponto de partida?
O Gap Analysis ISO 42001 avalia sua situação atual e indica quais cláusulas você já atende (especialmente se tem ISO 27001) e quais exigem trabalho adicional.