Anexo A · 38 controles · 11 categorias

Os 38 controles do Anexo A da ISO 42001

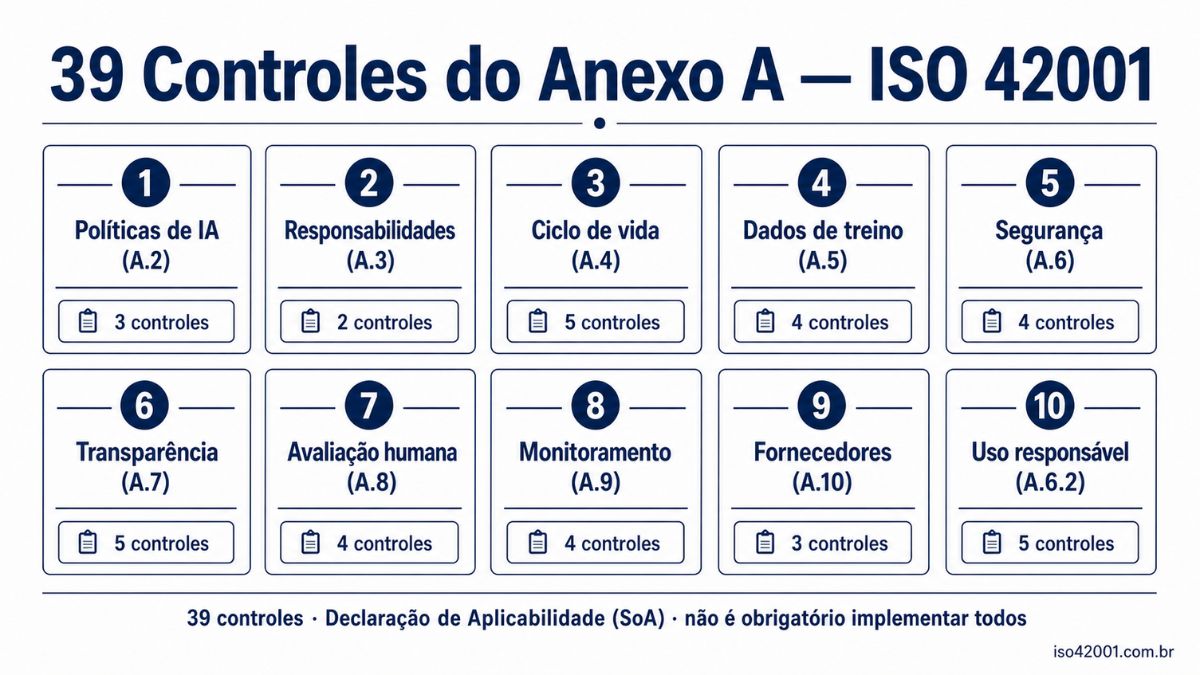
O Anexo A da ISO 42001 contém os controles selecionáveis para o Sistema de Gestão de IA. Diferente das Cláusulas 4–10 (que são todas obrigatórias), os controles do Anexo A são aplicáveis conforme o contexto da organização e os riscos identificados na Cláusula 6. A organização deve justificar na Declaração de Aplicabilidade (SoA) quais controles aplica e quais exclui — e por quê.

Como usar esta página: clique em cada categoria para expandir os controles. Para cada controle, veja o que ele exige, como implementar e o que o auditor vai perguntar.

38 controles do Anexo A da ISO 42001: categorias e aplicabilidade
A.2.2

Política de uso responsável de IA

A organização deve estabelecer, documentar e comunicar uma política que defina como a IA será usada de forma responsável — incluindo valores, princípios e restrições. A política deve ser específica para IA, não apenas uma extensão da política de TI geral.

Auditor pergunta: "Mostre-me a política. Ela menciona explicitamente os princípios de IA responsável adotados pela organização?"
A.2.3

Processo de revisão de impacto de IA

Deve haver um processo formal para avaliar o impacto de sistemas de IA antes da implantação — incluindo impacto em pessoas, sociedade e meio ambiente. Esse processo se conecta diretamente à Avaliação de Impacto de IA da Cláusula 6.1.2.

Auditor pergunta: "Mostre a evidência de que a avaliação de impacto foi feita para o último sistema de IA implantado."
A.2.4

Documentação de uso de IA

A organização deve manter registro documentado de quais sistemas de IA são usados, para qual finalidade, e quem é responsável. Este é o inventário de IA — pré-requisito para quase todos os outros controles.

Auditor pergunta: "Onde está o inventário de sistemas de IA? Está atualizado com os sistemas em uso hoje?"
A.2.5

Gestão de riscos de IA

Processo de identificação, avaliação e tratamento de riscos específicos de IA — incluindo riscos de viés, drift, falha de modelo, uso indevido e dependência de fornecedor. Complementa o processo geral de riscos da Cláusula 6.1.1.

Auditor pergunta: "O registro de riscos inclui riscos específicos de IA? Como o risco de drift do modelo X está classificado?"

Declaração de Aplicabilidade (SoA)

Nem todos os 38 controles precisam ser implementados por todas as organizações. A organização deve criar uma Declaração de Aplicabilidade listando cada controle, se é aplicável ou não, a justificativa para exclusões, e o status de implementação. Uma exclusão bem justificada é tão válida quanto uma implementação — o auditor avalia a coerência do raciocínio, não apenas o número de controles implementados.

Modelo pronto

Declaração de Aplicabilidade com os 38 controles

A SoA do kit traz os 38 controles com aplicabilidade, justificativa obrigatória, status, evidência e vínculo com os riscos tratados. No Kit Completo, o checklist de auditoria interna usa os mesmos controles, com pergunta de auditor e evidências a amostrar.

Ver a SoA e o checklist de auditoriaFazer o Gap Analysis gratuito