Roadmap em 6 etapas
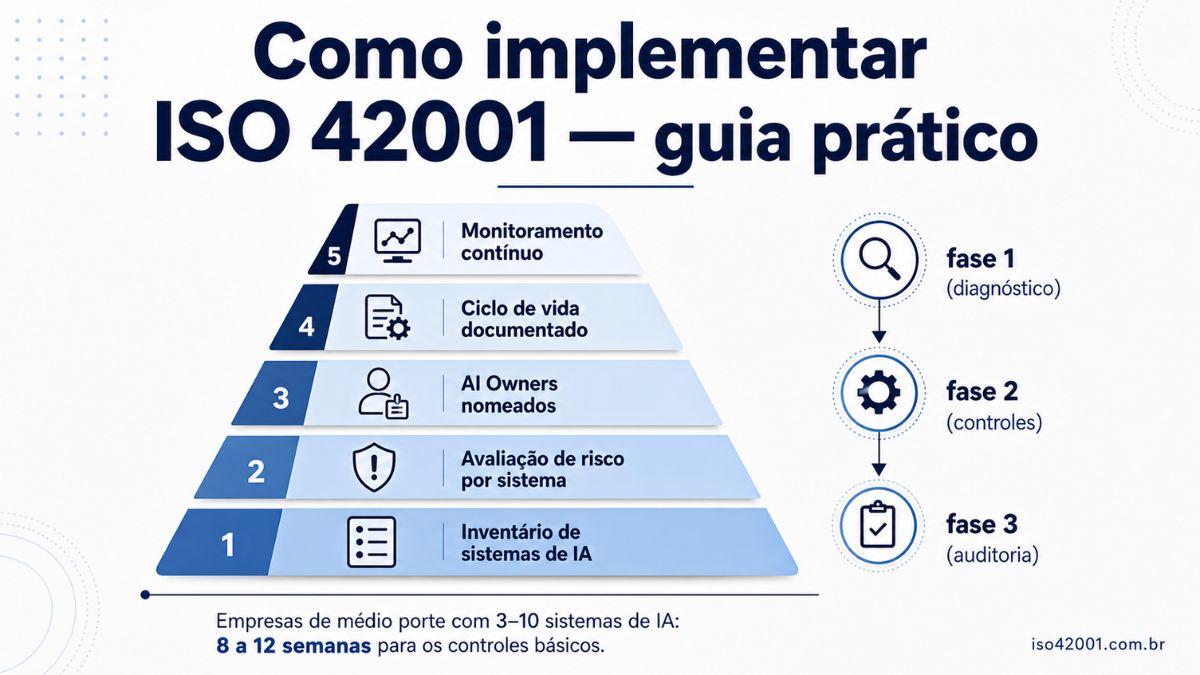
Gap Analysis e inventário de sistemas de IA
Duração estimada: 2–4 semanas
Antes de qualquer documentação, mapear o que existe: quais sistemas de IA a organização usa, desenvolve ou compra de terceiros. Cada sistema vira um item do inventário (cláusula 8.2). O gap analysis mede a distância entre a situação atual e os requisitos das cláusulas 4–10.
Entregáveis desta etapa
Inventário de sistemas de IA · Relatório de gap analysis por cláusula · Cronograma priorizado de fechamento de gaps
Definição do escopo e política de IA
Duração estimada: 2–3 semanas
Definir o escopo do SGAI (quais unidades, sistemas e processos estão incluídos) e aprovar a Política de IA pela Alta Direção. A política é um documento de 1–2 páginas que estabelece os princípios da organização em relação à IA — obrigatório pela cláusula 5.2.
Entregáveis
Documento de escopo do SGAI · Política de IA aprovada pela Diretoria · Matriz de papéis e responsabilidades (RACI)
Avaliação de risco de IA
Duração estimada: 3–6 semanas
A avaliação de risco da ISO 42001 (cláusula 6.1) é diferente da ISO 27001 em dois aspectos: considera impactos nos indivíduos afetados pelos sistemas de IA (não apenas na organização) e inclui riscos específicos de IA — viés, opacidade, dependência excessiva, alucinação.
Entregáveis
Metodologia de avaliação de risco de IA · Registro de riscos por sistema · Plano de tratamento de riscos
Controles operacionais (cláusula 8)
Duração estimada: 2–4 meses
A maior carga de trabalho da implementação. Para cada sistema de IA no escopo, documentar: como os dados são gerenciados, como o modelo foi desenvolvido e validado, como é monitorado em produção, como incidentes são tratados. Empresas com muitos sistemas de IA devem priorizar pelos de maior risco.
Documentos obrigatórios (amostra)
Model cards por sistema · Data sheets · Procedimento de teste e validação · Procedimento de monitoramento em produção · Gestão de incidentes de IA · Gestão de fornecedores de IA
Auditoria interna e revisão pela Direção
Duração estimada: 3–4 semanas
Antes da certificação, realizar pelo menos uma auditoria interna completa do SGAI (pode ser feita pela equipe interna treinada ou por consultoria externa) e uma revisão formal pela Alta Direção. Todos os itens apontados devem ter plano de ação documentado antes de avançar.
Entregáveis
Relatório de auditoria interna · Ata de revisão pela Direção · Plano de ação para não conformidades
Auditoria de certificação
Duração estimada: 2–4 semanas (pelo organismo certificador)
A certificação ISO 42001 é conduzida por um organismo de certificação acreditado (ex: BSI, Bureau Veritas, DNV, SGS). A auditoria tem duas fases: Fase 1 (revisão documental) e Fase 2 (auditoria in loco). Não conformidades maiores bloqueiam a certificação; menores podem ser aceitas com plano de ação.